



Im Serverraum vieler Werke steht eine Maschine, die niemand mehr anfassen will. Das Betriebssystem erhält seit Jahren keine Sicherheitsupdates, der Hersteller der Anwendung ist längst vom Markt verschwunden, und trotzdem darf der Rechner nicht aus: Auf ihm liegen Prüfprotokolle, Chargendaten und Auftragshistorie, die Sie noch zehn Jahre und länger vorhalten müssen. Bis Ende 2025 war das ein IT Problem, das man aussitzen konnte. Seit dem 6. Dezember 2025 gilt das deutsche NIS2 Umsetzungsgesetz, und es verlangt Schwachstellenmanagement, Zugriffskontrolle und eine Wiederherstellung, die im Ernstfall funktioniert. Verantwortlich dafür ist die Geschäftsleitung, persönlich.
DAS WICHTIGSTE IN KÜRZENIS2 und Legacy Systeme stehen in direktem Konflikt: Das BSI Gesetz verpflichtet Fertigungsunternehmen ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme zu Risikomanagementmaßnahmen nach § 30 BSIG. Altsysteme ohne Sicherheitsupdates, die nur noch wegen gesetzlicher Aufbewahrungspflichten laufen, unterlaufen diese Pflichten. Die Lösung: die Daten revisionssicher in ein eigenständiges Archiv überführen und das Altsystem danach abschalten. |
|
KOSTENLOSES WHITEPAPER Altdaten NIS2 sicher regelnBevor Sie das erste Altsystem abschalten: Das Whitepaper Data Governance für strukturierte Daten zeigt, wie Sie Aufbewahrung, Zugriff und Löschung verbindlich festlegen. |
KURZ ZUSAMMENGEFASST
|
Was verlangt NIS2 von Fertigungsunternehmen konkret?
NIS2 ist die EU Richtlinie 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau. In Deutschland setzt das NIS2 Umsetzungs und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) die Richtlinie um. Kern des Gesetzes ist das neu gefasste BSI Gesetz (BSIG), das seit dem 6. Dezember 2025 ohne Übergangsfrist gilt. Neu für die Fertigung: Auch mittelständische Hersteller fallen jetzt unter eine Cybersicherheitsregulierung, die bisher vor allem Energieversorger und Kliniken betraf.
Das BSIG unterscheidet zwei Kategorien. Besonders wichtige Einrichtungen stammen aus den Sektoren mit hoher Kritikalität nach Anlage 1, etwa Energie, Verkehr oder Gesundheit. Wichtige Einrichtungen umfassen zusätzlich die sonstigen kritischen Sektoren nach Anlage 2. Dort steht das verarbeitende Gewerbe mit Maschinenbau, Automobilzulieferern und Medizintechnik.
Welche Fertigungsbranchen unter NIS2 fallen
Anlage 2 des BSIG nennt im Sektor verarbeitendes Gewerbe sechs Branchen. Unternehmen dieser Branchen gelten als wichtige Einrichtung, sobald sie mindestens 50 Beschäftigte haben oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro erreichen:
- Herstellung von Medizinprodukten und In vitro Diagnostika
- Herstellung von Datenverarbeitungsgeräten, elektronischen und optischen Erzeugnissen
- Herstellung von elektrischen Ausrüstungen
- Maschinenbau
- Herstellung von Kraftwagen, Kraftwagenteilen und Anhängern
- Sonstiger Fahrzeugbau
Als Automobilzulieferer, Maschinenbauer oder Medizintechnikhersteller sollten Sie Ihre Betroffenheit deshalb früh und schriftlich klären. Auch Unternehmen unterhalb der Schwelle bekommen NIS2 zu spüren: Betroffene Kunden müssen nach § 30 BSIG die Sicherheit ihrer Lieferkette steuern und geben Anforderungen vertraglich an ihre Lieferanten weiter.
| Wert | Bedeutung | Quelle |
|---|---|---|
| 29.500 | voraussichtlich betroffene Einrichtungen in Deutschland | BSI Schätzung, berichtet von Börse Express, Juli 2026 |
| 18.500 | beim BSI registrierte Einrichtungen bis Ende Mai 2026 | BSI, berichtet von Börse Express, Juli 2026 |
| 34 % | der Unternehmen haben NIS2 vollständig umgesetzt | Plusserver Studie 2026 |
| 7 Mio. € | Bußgeldrahmen für wichtige Einrichtungen oder 1,4 % des Umsatzes | § 65 BSIG |
Die Pflichten im Überblick
Mit der Registrierung beim BSI ist wenig gewonnen. Die Arbeit steckt in drei Pflichtenblöcken, die dauerhaft gelten:
- Risikomanagementmaßnahmen nach § 30 BSIG: zehn Mindestmaßnahmen, die Verfügbarkeit, Integrität und Vertraulichkeit der IT Systeme sichern und deren Umsetzung dokumentiert werden muss.
- Meldepflichten nach § 32 BSIG: erhebliche Sicherheitsvorfälle melden Sie mit einer Frühwarnung innerhalb von 24 Stunden, einer Meldung innerhalb von 72 Stunden und einem Abschlussbericht nach einem Monat.
- Leitungspflichten nach § 38 BSIG: Die Geschäftsleitung billigt die Maßnahmen, überwacht ihre Umsetzung und nimmt regelmäßig an Schulungen teil.
Für Legacy Systeme zählt vor allem der erste Block. § 30 BSIG kennt keine Ausnahme für alte Systeme: Jedes System, das Sie für Ihre Dienste nutzen, muss angemessen geschützt sein.
Warum werden Legacy Systeme unter NIS2 zum Risiko?
Ein Legacy System ist eine Anwendung oder Datenbank, die noch betrieben wird, obwohl Hersteller, Plattform oder Know how für ihre Weiterentwicklung fehlen. In der Fertigung sind das typischerweise alte MES Instanzen, abgelöste ERP Systeme, Prüfstandsrechner, CAQ Datenbanken oder Eigenentwicklungen aus den 2000er Jahren. Viele davon haben fachlich nichts mehr zu tun und laufen nur noch, weil ihre Daten aufbewahrt werden müssen.
Hier kollidieren sie mit den Mindestmaßnahmen aus § 30 Absatz 2 BSIG. Die Prüfmatrix zeigt, wo ein typisches Altsystem die Anforderungen verfehlt. Gehen Sie sie für jedes System in Ihrem Bestand einmal durch.
| Maßnahme nach § 30 Abs. 2 BSIG | Was das Gesetz verlangt | Typischer Zustand im Altsystem |
|---|---|---|
| Nr. 3 Aufrechterhaltung des Betriebs | Backupmanagement, Wiederherstellung nach einem Notfall, Krisenmanagement | Wiederherstellung nie getestet, Hardware nicht mehr beschaffbar |
| Nr. 5 Erwerb, Entwicklung, Wartung | Sicherheit über den Lebenszyklus inklusive Schwachstellenmanagement | keine Patches, Hersteller nicht mehr erreichbar |
| Nr. 7 Cyberhygiene | grundlegende Verfahren und Schulungen zur Sicherheit | veraltete Protokolle, Standardpasswörter, lokale Konten |
| Nr. 8 Kryptografie | Konzepte und Verfahren für Verschlüsselung | unverschlüsselte Datenbank, veraltete TLS Versionen |
| Nr. 9 Zugriffskontrolle und Anlagenmanagement | Konzepte für Zugriffskontrolle, Management von Anlagen | Sammelkonten, keine Protokollierung, System fehlt im Inventar |
| Nr. 10 Authentifizierung | Mehrfaktorauthentifizierung, gesicherte Kommunikation, wo angemessen | nur Benutzername und Passwort möglich |
Das Gesetz verlangt keine absolute Sicherheit. Es verlangt geeignete, verhältnismäßige und wirksame Maßnahmen und berücksichtigt dabei Risikoexposition, Größe der Einrichtung und Umsetzungskosten. Freie Hand gibt das trotzdem nicht. Wer ein System ohne Sicherheitsupdates im Netz betreibt, muss begründen, warum die verbleibenden Risiken beherrscht sind. Für ein System, das fachlich nichts mehr leistet, fällt diese Begründung schwer.
Jedes vernetzte Altsystem vergrößert die Angriffsfläche
Die Schwachstellen alter Betriebssysteme und Datenbanken sind öffentlich dokumentiert, und bei Systemen ohne Support schließt sie niemand mehr. Über einen einzelnen ungepatchten Datenbankserver kann sich ein Angreifer seitlich ins Produktionsnetz bewegen. Für NIS2 zählt deshalb jedes System, das an Netz, Domäne oder Dateifreigaben hängt. Mehr zu den versteckten Kosten solcher Systeme lesen Sie im Beitrag Legacy Systeme ablösen.
Aufbewahrungspflicht gegen Sicherheitspflicht: Wie lösen Sie das Dilemma?
Meist laufen Altsysteme aus einem rechtlichen Grund weiter. Handelsrecht, Steuerrecht und Branchennormen verlangen, dass bestimmte Daten über viele Jahre lesbar und unverändert verfügbar bleiben. Diese Pflichten gelten weiter, auch wenn das System dahinter längst ausgemustert ist.
| Rechtsgrundlage | Betroffene Daten | Aufbewahrungsdauer |
|---|---|---|
| § 257 HGB, § 147 AO | Bücher, Jahresabschlüsse, Inventare | 10 Jahre |
| § 257 HGB, § 147 AO (seit 2025) | Buchungsbelege | 8 Jahre |
| IATF 16949 Abschnitt 7.5.3.2.1 | Qualitätsaufzeichnungen, Produktionsteilefreigaben, Werkzeugaufzeichnungen | Produktlebensdauer plus ein Kalenderjahr, sofern der Kunde nichts anderes vorgibt |
| MDR Artikel 10 Absatz 8 | technische Dokumentation, Konformitätserklärung | mindestens 10 Jahre nach Inverkehrbringen des letzten Produkts, bei Implantaten 15 Jahre |
In vielen Unternehmen verschwimmt dabei ein Unterschied: Keine dieser Vorschriften verlangt den Weiterbetrieb eines bestimmten Systems. Sie verlangen, dass die Daten vollständig, unveränderbar, maschinell auswertbar und in angemessener Frist verfügbar bleiben. In welchem System die Daten liegen, schreibt keine dieser Vorschriften vor. Damit lässt sich das Dilemma auflösen. Einen vollständigen Überblick über die Fristen gibt der Beitrag Aufbewahrungsfristen nach HGB, DSGVO und GoBD.
|
Praxisfehler: Der Server ist doch vom Netz getrennt Ein beliebter Ausweg: das Altsystem vom Netz nehmen. Auf dem Papier sinkt das Risiko. Spätestens bei der nächsten Kundenreklamation, Betriebsprüfung oder dem nächsten Audit ist die Isolation wieder aufgehoben: Jemand braucht Daten, also wird ein Netzkabel gesteckt, eine Freigabe geöffnet oder ein USB Stick verwendet. Ein isoliertes System ohne Zugriffskonzept erfüllt weder die Verfügbarkeitsanforderung der Aufbewahrungspflicht noch die Sicherheitsanforderung aus NIS2. |
Die Rechnung hinter dem Weiterbetrieb
Zum Strom und zur Wartung kommen Datenbanklizenzen, Supportverträge für veraltete Plattformen, das Spezialwissen einzelner Mitarbeiter und die Haftungsrisiken, und zwar über die gesamte Aufbewahrungsdauer. NIS2 fügt einen Posten hinzu: der Aufwand, für jedes Altsystem kompensierende Maßnahmen zu planen, umzusetzen und gegenüber dem BSI nachzuweisen. Welche Folgen es hat, wenn Daten gar nicht oder falsch archiviert werden, beschreibt der Beitrag Kosten der Nicht Archivierung.
|
WHITEPAPER Data Governance für strukturierte DatenWie Sie Aufbewahrung, Zugriff und Löschung für Produktions und Altdaten verbindlich regeln und damit die Grundlage für Ihre NIS2 Dokumentation schaffen. |
Welche Optionen haben Sie für Legacy Systeme unter NIS2?
Für jedes Altsystem gibt es vier Wege, und welcher passt, hängt davon ab, ob das System noch eine fachliche Aufgabe erfüllt oder nur noch Daten vorhält. Die Matrix ordnet die Optionen nach ihrer Wirkung auf die NIS2 Pflichten.
| Option | Wirkung auf NIS2 Pflichten | Geeignet, wenn | Grenze |
|---|---|---|---|
| Weiterbetrieb mit Härtung | Risiko sinkt, bleibt aber bestehen | das System fachlich noch gebraucht wird und Updates verfügbar sind | ohne Herstellersupport nicht dauerhaft tragfähig |
| Isolation und Segmentierung | kompensierende Maßnahme, Nachweis aufwendig | eine Ablösung kurzfristig nicht möglich ist | jeder Datenzugriff hebelt die Isolation aus |
| Migration in ein Nachfolgesystem | Altsystem entfällt vollständig | die Daten im Nachfolgesystem fachlich gebraucht werden | teuer bei inkompatiblen Datenmodellen |
| Archivierung und Abschaltung | Altsystem entfällt, Daten bleiben verfügbar | das System nur noch als Datenspeicher dient | erfordert ein revisionssicheres Archiv mit Zugriffskonzept |
In Fertigungsunternehmen landen viele Altsysteme in der letzten Zeile. Die Produktion läuft auf dem Nachfolgesystem, das alte MES oder der alte Prüfstandsrechner beantwortet nur noch Anfragen aus Reklamationen und Audits. Eine vollständige Migration dieser historischen Daten ist selten wirtschaftlich, weil Datenmodelle, Stammdaten und Schlüssel nicht zum Nachfolgesystem passen. Bei der Archivierung stellt sich die Frage nicht: Sie übernimmt die Daten in ihrer ursprünglichen Struktur und macht sie unabhängig vom Quellsystem lesbar.
Wie die Abschaltung technisch und organisatorisch abläuft, beschreibt der Leitfaden Legacy System abschalten in der Fertigung im Detail.
Archivieren statt weiterbetreiben: Was muss ein NIS2 taugliches Archiv können?
Das Archiv muss selbst erfüllen, woran das Altsystem gescheitert ist. Sonst wandert das Risiko nur von einem System ins nächste. Aus § 30 BSIG und den Aufbewahrungspflichten ergeben sich sechs Anforderungen an ein Archiv für Legacy Daten:
- Unabhängigkeit vom Quellsystem: Das Archiv muss die Daten ohne die ursprüngliche Anwendung, Datenbank oder Lizenz lesbar halten. Erst dann können Sie das Altsystem tatsächlich abschalten.
- Revisionssicherheit: Archivierte Datensätze dürfen nicht unbemerkt verändert oder gelöscht werden. Jede Aktion muss nachvollziehbar sein.
- Rollenbasierte Zugriffskontrolle: Fachbereiche wie Qualität, Einkauf oder Controlling erhalten genau die Sicht, die sie brauchen, und nicht mehr. Das deckt § 30 Abs. 2 Nr. 9 BSIG ab.
- Protokollierung aller Zugriffe: Wer hat wann welche Daten abgerufen oder exportiert? Diese Protokolle sind Ihr Nachweis gegenüber BSI, Auditoren und Betriebsprüfern.
- Löschkonzept nach Fristablauf: Nach Ende der Aufbewahrungsfrist müssen Daten gezielt gelöscht werden können. Das schließt die Lücke zur DSGVO und reduziert die Datenmenge, die geschützt werden muss.
- Gepflegte Plattform: Das Archiv selbst muss Sicherheitsupdates erhalten, in Ihr Backupkonzept eingebunden sein und im Anlageninventar stehen.
Erfüllt das Archiv diese sechs Punkte, haben Sie statt eines ungeschützten Altsystems einen kontrollierten Datenbestand. Für den Fachbereich ändert sich dabei oft nur der Zugangsweg. Wie das ohne IT Ticket funktioniert, zeigt der Beitrag Archivzugriff ohne IT Ticket.
Vorher und nachher: Was sich für die NIS2 Dokumentation ändert
| Kriterium | Altsystem im Weiterbetrieb | Daten im Archiv, Altsystem abgeschaltet |
|---|---|---|
| Angriffsfläche | Betriebssystem, Datenbank und Anwendung mit bekannten Schwachstellen | ein gepflegtes System mit definiertem Zugang |
| Schwachstellenmanagement | nicht möglich, keine Patches verfügbar | regulärer Patchzyklus der Archivplattform |
| Zugriffsnachweis | Sammelkonten, keine Protokolle | personenbezogene Rollen, vollständige Protokollierung |
| Wiederherstellung | abhängig von alter Hardware und Spezialwissen | Teil des regulären Backup und Recovery Konzepts |
| Nachweis gegenüber BSI | kompensierende Maßnahmen je System begründen | ein dokumentierter Archivprozess für alle Altdaten |
Warum ersetzt ein Backup unter NIS2 kein Archiv?
§ 30 Abs. 2 Nr. 3 BSIG nennt ausdrücklich das Backupmanagement. Daraus folgt nicht, dass ein vollständiges Backup des Altsystems für Aufbewahrung und Sicherheit zugleich genügt. Backup und Archivierung lösen verschiedene Aufgaben.
Ein Backup ist eine Kopie des aktuellen Zustands, die nach einem Ausfall den Betrieb wiederherstellen soll. Ein Archiv ist ein dauerhafter, unveränderbarer Datenbestand, der über Jahre gezielt durchsucht und ausgewertet werden kann. Für Legacy Systeme heißt das: Wer nur ein Backup hat, braucht für jede Auskunft das Quellsystem, um die Sicherung zurückzuspielen. Das verwundbare Altsystem bleibt also in Betrieb.
| Merkmal | Backup | Archiv |
|---|---|---|
| Zweck | Wiederherstellung des Betriebs nach einem Vorfall | langfristiger Erhalt und Auswertung von Daten |
| Zeithorizont | Tage bis Monate, Generationen werden überschrieben | Jahre bis Jahrzehnte, bis zum Fristende |
| Zugriff auf Einzeldaten | Rücksicherung des gesamten Systems nötig | gezielte Suche und Abfrage einzelner Datensätze |
| Abhängigkeit vom Quellsystem | hoch, Quellsystem für Rücksicherung erforderlich | keine, Daten unabhängig lesbar |
| Beitrag zu § 30 BSIG | Nr. 3 Aufrechterhaltung des Betriebs | Nr. 5 und Nr. 9, da das Altsystem entfallen kann |
In ein NIS2 Konzept gehören beide. Das Backup schützt Ihre produktiven Systeme und das Archiv selbst, und erst das Archiv erlaubt es, Altsysteme abzuschalten. Eine ausführliche Abgrenzung finden Sie im Beitrag Backup vs. Archivierung.
Wie schalten Sie Legacy Systeme in fünf Schritten NIS2 konform ab?
Jeder der fünf Schritte erzeugt einen dokumentierten Nachweis, den Sie direkt in Ihr NIS2 Risikomanagement übernehmen können.
Schritt 1: Altsysteme inventarisieren
Erfassen Sie jedes System, das nicht mehr aktiv weiterentwickelt wird: Server, Datenbanken, Prüfstandsrechner, virtuelle Maschinen. Halten Sie Betriebssystem, Datenbankversion, Herstellersupport, Netzanbindung und Verantwortlichen fest. Das Ergebnis ist zugleich Ihr Anlagenmanagement nach § 30 Abs. 2 Nr. 9 BSIG.
Schritt 2: Fachliche Rolle klären
Fragen Sie für jedes System: Erfüllt es noch eine operative Aufgabe, oder dient es nur noch als Datenspeicher? Systeme der zweiten Kategorie sind Ihre Kandidaten für Archivierung und Abschaltung.
Schritt 3: Aufbewahrungspflichten zuordnen
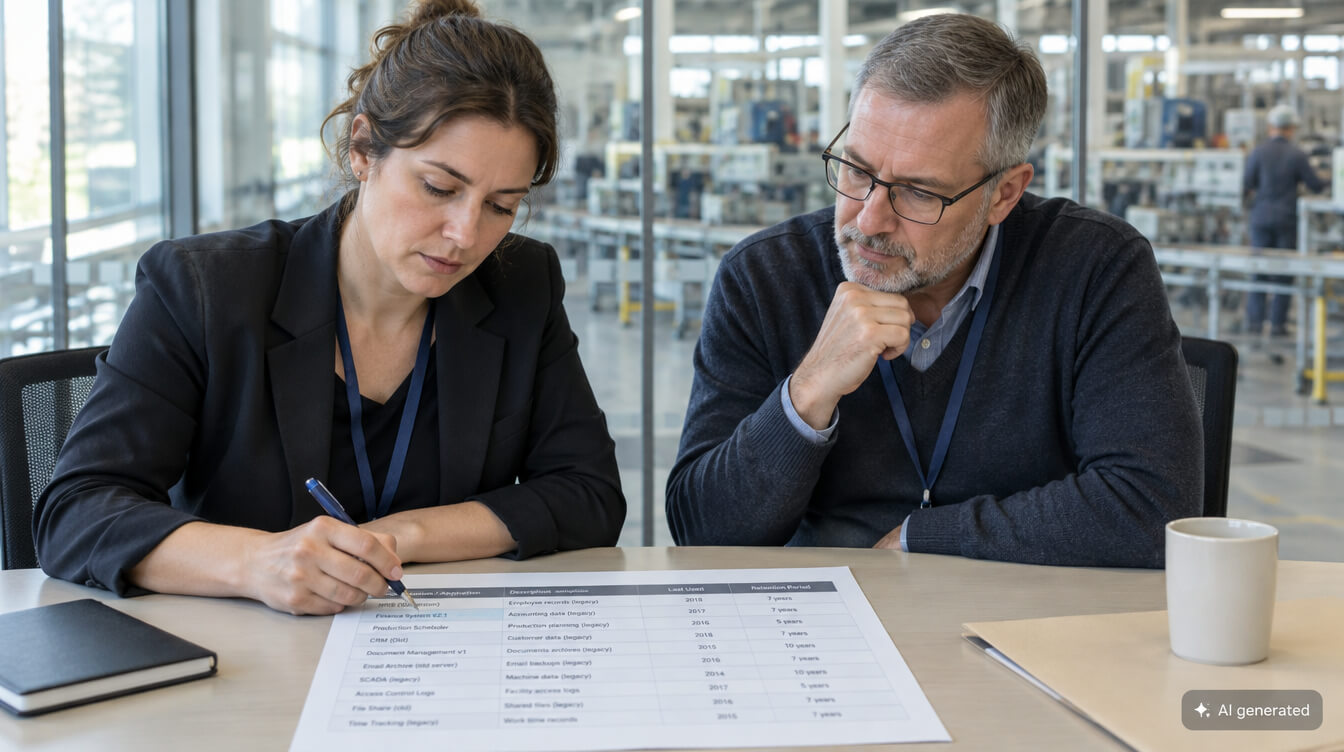
Ordnen Sie jedem Datenbestand die Rechtsgrundlage und die Frist zu. Klären Sie mit Qualität, Finanzen und Rechtsabteilung, welche Daten wie lange und für wen verfügbar sein müssen. Daraus entstehen Rollenkonzept und Löschplan.
Schritt 4: Daten archivieren und validieren
Übernehmen Sie die Daten mit Struktur und Bezügen in das Archiv. Prüfen Sie Vollständigkeit über Datensatzzahlen und Stichproben mit den Fachbereichen. Dokumentieren Sie die Prüfung, denn dieser Nachweis trägt später im Audit.
Schritt 5: Altsystem abschalten und Nachweis führen
Schalten Sie das Altsystem ab, entfernen Sie es aus Netz und Domäne und löschen Sie es aus dem aktiven Inventar. Halten Sie Datum, Freigabe der Geschäftsleitung und Archivnachweis fest. Damit können Sie dem BSI zeigen, dass das Risiko beseitigt ist.
„Einrichtungen sind verpflichtet, geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen zu ergreifen.“
§ 30 Absatz 1 BSIG, sinngemäß zusammengefasst
Wirksam heißt, dass die Maßnahme das Risiko messbar senkt. Ein abgeschaltetes System hat keine ausnutzbaren Schwachstellen mehr, was Segmentierung oder Härtung nicht leisten können. Für reine Datenspeicher ist die Abschaltung nach der Archivierung deshalb in aller Regel die stärkste Antwort auf NIS2.
Die Rolle der Geschäftsleitung
§ 38 BSIG verpflichtet die Geschäftsleitung, die Risikomanagementmaßnahmen zu billigen und ihre Umsetzung zu überwachen. Verletzt sie diese Pflichten, haftet sie gegenüber der Einrichtung nach den gesellschaftsrechtlichen Regeln. Ob ein bekannt ungeschütztes Altsystem weiterläuft, entscheidet damit nicht mehr die IT allein. Legen Sie der Geschäftsleitung die Inventarliste aus Schritt 1 mit einer klaren Empfehlung je System vor und lassen Sie die Entscheidung dokumentiert freigeben.
Wie Sie die Nachweiskette für Audits insgesamt in kurzer Zeit aufbauen, beschreibt der Beitrag Audit Readiness in der Fertigung.
Wie unterstützt CHRONOS die NIS2 Umsetzung bei Altdaten?
CHRONOS ist das Modul für revisionssichere Langzeitarchivierung im Manufacturing OS. Es überführt Daten aus Datenbanken und Altsystemen in ein eigenständiges Archiv, damit Unternehmen die Quellsysteme abschalten können, ohne den Zugriff auf ihre Daten zu verlieren.
|
PRODUKT CHRONOS im NIS2 Kontext
|
Das deckt die Zeilen der Prüfmatrix ab, an denen Altsysteme scheitern: Das Schwachstellenproblem entfällt mit der Abschaltung, Zugriffskontrolle und Protokollierung liegen im Archiv, und die Löschung nach Fristende reduziert den Datenbestand, den Sie schützen müssen. Wie ein Unternehmen der Medizintechnik seine Applikationsdaten mit CHRONOS sichert, zeigt der Praxisbericht der KLS Martin Group.
CHRONOS ersetzt kein Informationssicherheitsmanagementsystem und keine Meldeprozesse nach § 32 BSIG. Es löst einen klar umrissenen Teil der NIS2 Aufgabe: den sicheren Umgang mit Altdaten und den Rückbau verwundbarer Altsysteme. Einen Überblick über Funktionen und Einsatzszenarien finden Sie auf der Seite CHRONOS Datenarchivierung.
Für Ihren nächsten Schritt brauchen Sie keine große Ausschreibung. Starten Sie mit dem Altsystem, das am längsten keine Updates mehr erhalten hat und nur noch Daten vorhält. Wenn es archiviert und abgeschaltet ist, haben Sie die erste Zeile Ihrer NIS2 Prüfmatrix geschlossen und einen belastbaren Nachweis für das BSI in der Hand.
Häufig gestellte Fragen zu NIS2 und Legacy Systemen
Fallen Fertigungsunternehmen unter NIS2?
Ja, sofern sie zu einer der sechs Branchen des verarbeitenden Gewerbes nach Anlage 2 BSIG gehören, etwa Maschinenbau, Kraftwagen und Kraftwagenteile, elektrische Ausrüstung oder Medizinprodukte. Ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme gelten sie als wichtige Einrichtung.
Müssen Legacy Systeme unter NIS2 abgeschaltet werden?
NIS2 verbietet keine Altsysteme. § 30 BSIG verlangt aber angemessene Maßnahmen inklusive Schwachstellenmanagement. Für Systeme ohne Sicherheitsupdates, die nur noch Daten vorhalten, ist die Archivierung mit anschließender Abschaltung in der Regel die wirksamste und am einfachsten nachweisbare Lösung.
Reicht es, ein Altsystem vom Netz zu trennen?
Nur übergangsweise. Eine Netztrennung ist eine kompensierende Maßnahme, die bei jedem Datenzugriff aufgehoben wird. Sie erfüllt weder die Verfügbarkeitsanforderung der Aufbewahrungspflichten noch ein dokumentiertes Zugriffskonzept nach § 30 Abs. 2 Nr. 9 BSIG.
Ersetzt ein Backup unter NIS2 die Archivierung?
Nein. Ein Backup stellt den Betrieb nach einem Ausfall wieder her und braucht für jede Rücksicherung das Quellsystem. Ein Archiv hält Daten unabhängig vom Quellsystem dauerhaft und durchsuchbar verfügbar. Nur das Archiv erlaubt es, das Altsystem abzuschalten.
Wer haftet, wenn Altsysteme NIS2 Pflichten verletzen?
Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen billigen und ihre Umsetzung überwachen. Verletzt sie diese Pflichten, haftet sie gegenüber der Einrichtung nach den gesellschaftsrechtlichen Regeln. Zusätzlich drohen Bußgelder nach § 65 BSIG.
Wie lange müssen archivierte Produktionsdaten aufbewahrt werden?
Das hängt von der Rechtsgrundlage ab. HGB und AO verlangen bis zu 10 Jahre, IATF 16949 die Produktlebensdauer plus ein Kalenderjahr und die MDR mindestens 10 Jahre nach dem letzten Inverkehrbringen, bei Implantaten 15 Jahre.
Was kostet ein Verstoß gegen § 30 BSIG?
Für wichtige Einrichtungen sieht § 65 BSIG Bußgelder bis zu 7 Millionen Euro vor, bei mehr als 500 Millionen Euro Gesamtumsatz bis zu 1,4 Prozent des weltweiten Umsatzes. Für besonders wichtige Einrichtungen liegen die Grenzen bei 10 Millionen Euro oder 2 Prozent.
|
IHR NÄCHSTER SCHRITT Altsysteme abschalten, Daten behaltenDas Whitepaper zeigt, wie Sie Altdaten strukturiert in eine Data Governance überführen. In der Demo sehen Sie, wie CHRONOS Daten aus Ihren Legacy Systemen revisionssicher archiviert. |
